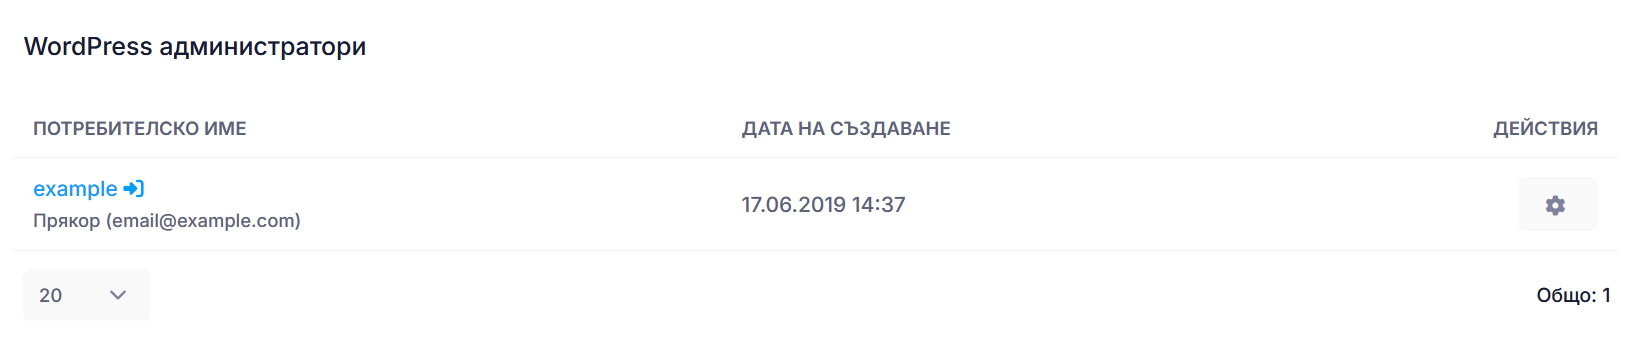
Управление на WordPress администратори
Можете да видите пълен списък на администраторите на Вашите WordPress сайтове, да промените паролите им, както и да влезете с тяхното потребителско име чрез раздел "WordPress мениджър" на хостинг Контролния панел.
За да използвате тези функции и да видите тази информация, използвайте бутона "Управлявай" до WordPress инсталацията в списъка на раздела "WordPress мениджър". В подраздела "WordPress администратори" ще видите списък с всички администратори на Вашия WordPress сайт, показващ съответните им потребителскo име, имена и имейл адрес. До всеки администратор ще намерите бутон с икона на зъбно колело с две опции - "Вход" и "Парола". Опцията "Вход" Ви позволява да влезете в таблото за управление на WordPress като този потребител, а опцията "Парола" Ви позволява да промените неговата паролата. Съвети за избор на сложна парола и нейното съхранение можете да откриете в статията ни "Избор на парола".