Разрешаване на достъп до XML-RPC
Публичният достъп до файла XML-RPC (xmlrpc.php) на нашите сървъри е блокиран по подразбиране, тъй като този файл е обект на чести хакерски атаки. Повече информация на тази тема можете да откриете в статията ни "Грешка "412 Precondition Failed" - използване на mod_security2". Сега може лесно да разрешите достъп до него, следвайки тези стъпки:
- Влезте в хостинг Контролния панел > раздел "WordPress мениджър".
- Намерете WordPress инсталацията в списъка и натиснете бутона "Управлявай" за нея. Това ще Ви отведе в страницата за управление на WordPress инсталацията.
- В подраздела "Сигурност" открийте инструмента "Достъп до XML-RPC" и натиснете плъзгача до него.
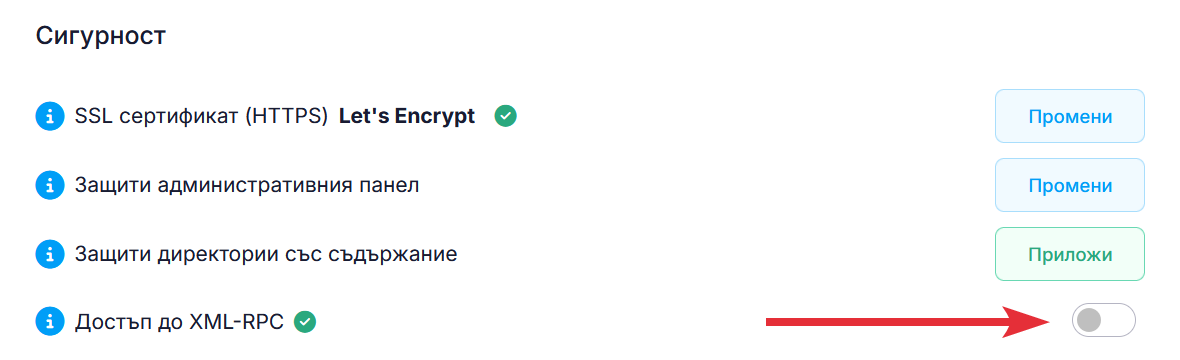
Сега може успешно да инсталирате добавки, които изискват достъп до XML-RPC.