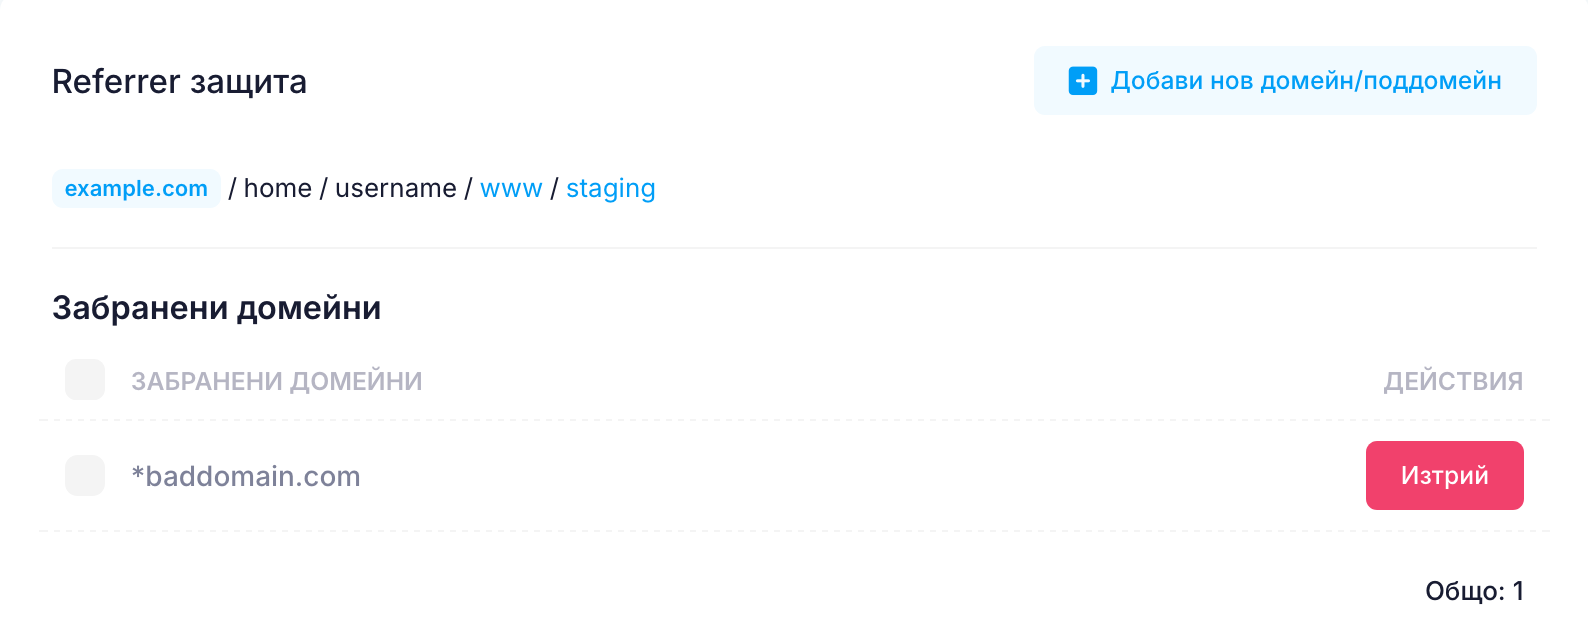
Referrer защита
Можете да предотвратите достъпа до Вашия уебсайт чрез връзки от определени външни уебсайтове.
Тази функция често се използва за борба с така наречения Referral spam. Това е техника, при която злонамерени уебсайтове изпращат фалшиви заявки към Вашия сайт с цел да се появят в статистиките за достъп. Ако тези статистики са публично достъпни и се индексират от търсачки, това може да повиши ранга на въпросния уебсайт.
Функцията Referrer защита също така ще предотврати хотлинкването на Вашето съдържание от злонамерения сайт.
За да блокирате реферер:
- Кликнете Добави нов домейн/поддомейн.
- Въведете името на домейна.
- Маркирайте Добави всички поддомейни, ако искате да блокирате всички поддомейни.
- Кликнете Добави.
След това блокираният домейн ще се появи в списъка Забранени домейни.