Hotlinking защита
Hotlinking е, когато други уебсайтове вграждат Вашето съдържание (например изображения, CSS, видеа) директно от Вашия сървър, като по този начин използват Вашия трафик. Инструментът за предотвратяване на hotlinking в секцията Protection > Web Access Protection Ви помага да спрете това.
За да активирате защитата от hotlinking:
- Отидете до директорията, която искате да защитите.
- Кликнете на Редактирай до директорията в полето Hotlinking Защита.
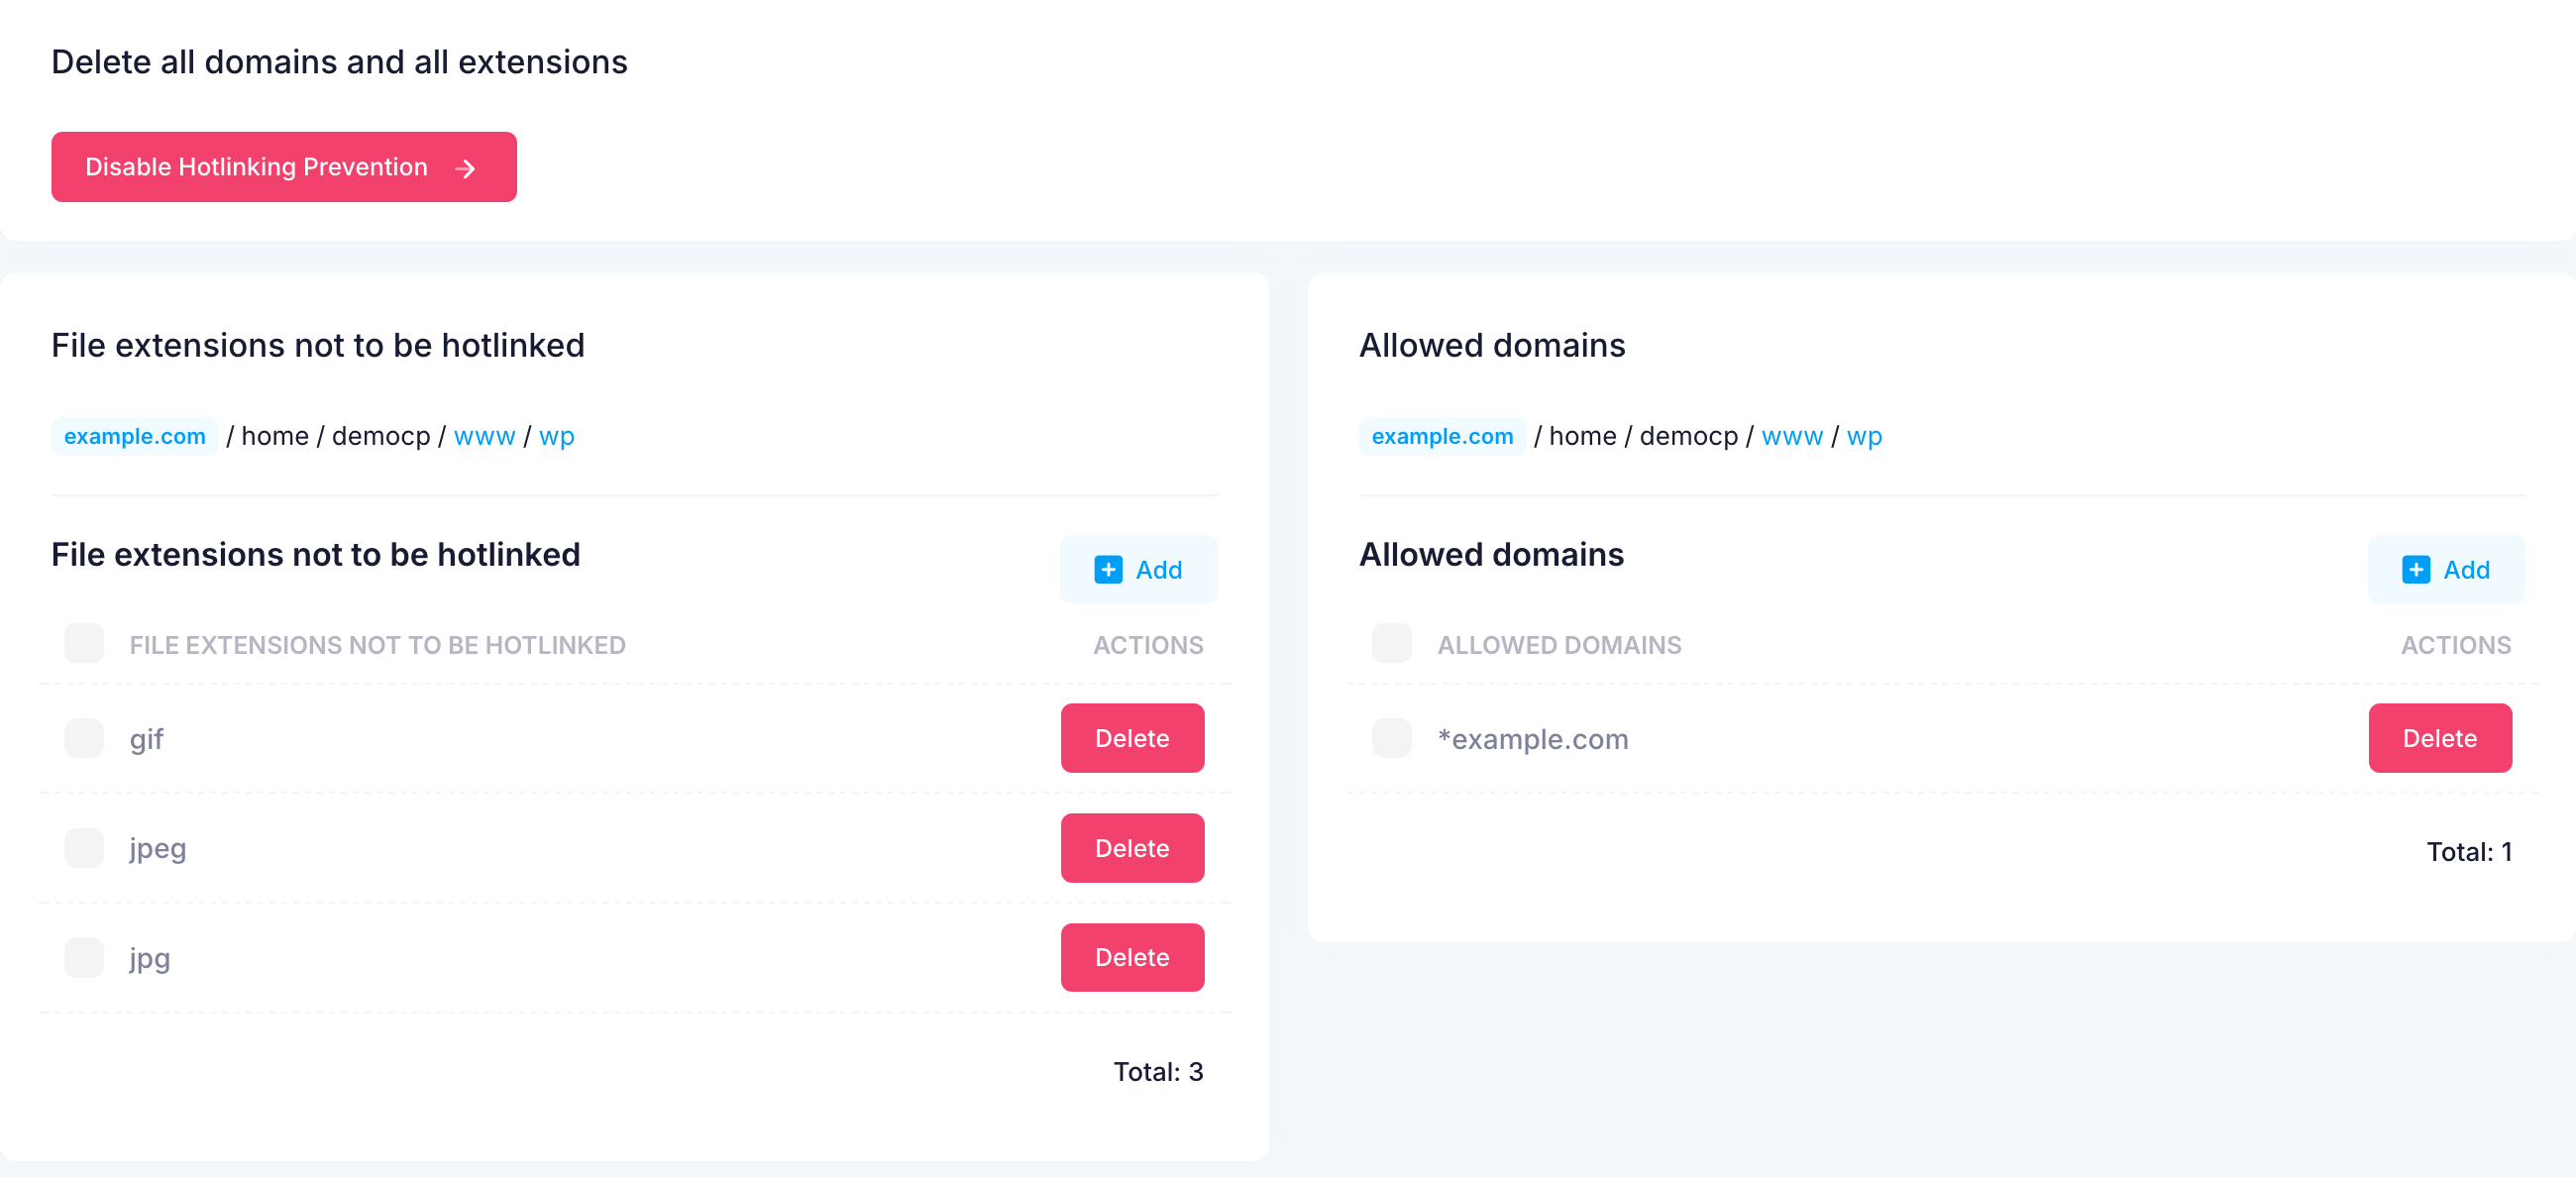
- Кликнете Добави до Файлови окончания с hotlinking защита и посочете файловите разширения (разделени със запетая), които не трябва да се зареждат от външни сайтове, например: gif,jpg,jpeg,png,css,js.
- В секцията Позволени домейни добавете Вашия собствен домейн (и паркираните домейни), както и всякакви доверени външни сайтове. Уверете се, че сте активирали Добави всички поддомейни, ако е необходимо.
Важно: Ако не включите Вашия собствен домейн(и), е възможно Вашият сайт да не показва правилно защитените файлове.
За да деактивирате защитата от hotlinking:
- Кликнете Деактивирай Hotlinking защитата или изтрийте всички записи от списъците с файлови разширения и разрешени домейни.