Пренасочване към HTTPS
Пренасочване към HTTPS за Вашия домейн и поддомейни
- Отидете в секцията SSL/HTTPS.
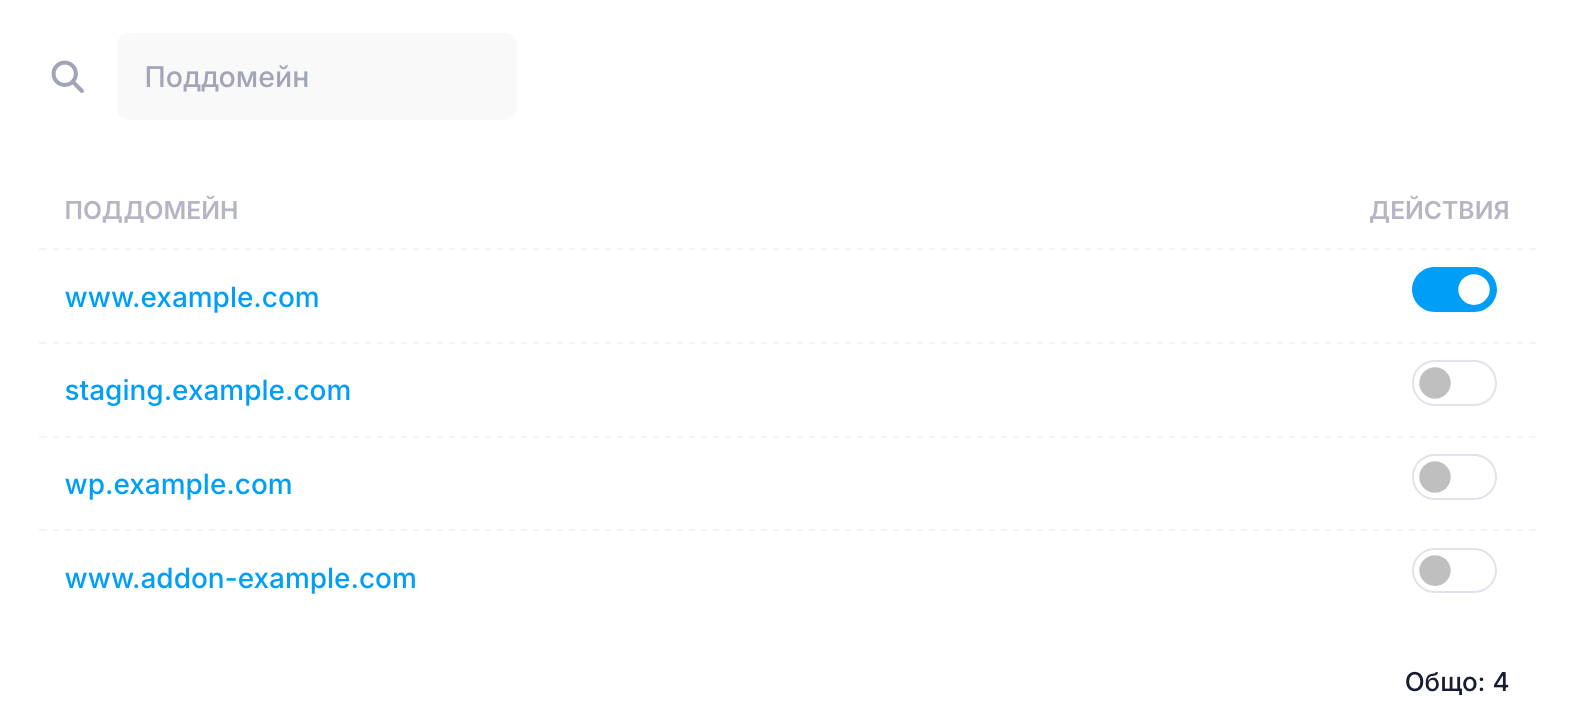
- Отидете на Пренасочване към HTTPS.
- Кликнете върху бутона за превключване до Вашият поддомейн, така че да стане син и да сочи надясно.
Забележка: Възможно е някои .htaccess файлове да пречат на функционалността, добавена от този инструмент, и да попречат на правилната ѝ работа.
Използването на тази опция може да не е подходящо за всички видове скриптове и приложения. Моля, тествайте внимателно сайта си дали работи нормално след активиране на тази опция. Ако Вашият скрипт има вградена функционалност за използване на HTTPS, препоръчваме да използвате нея вместо това.
Пренасочване към HTTPS за WordPress
Горното решение не е подходящо за WordPress сайтове, но имаме отделен инструмент, който прави същото за тази платформа. Може да прочетете как да активирате HTTPS за Вашия WordPress сайт в нашата статия - Активиране на HTTPS за WordPress.