Разрешаване на връзки към външни SMTP сървъри за Вашия акаунт
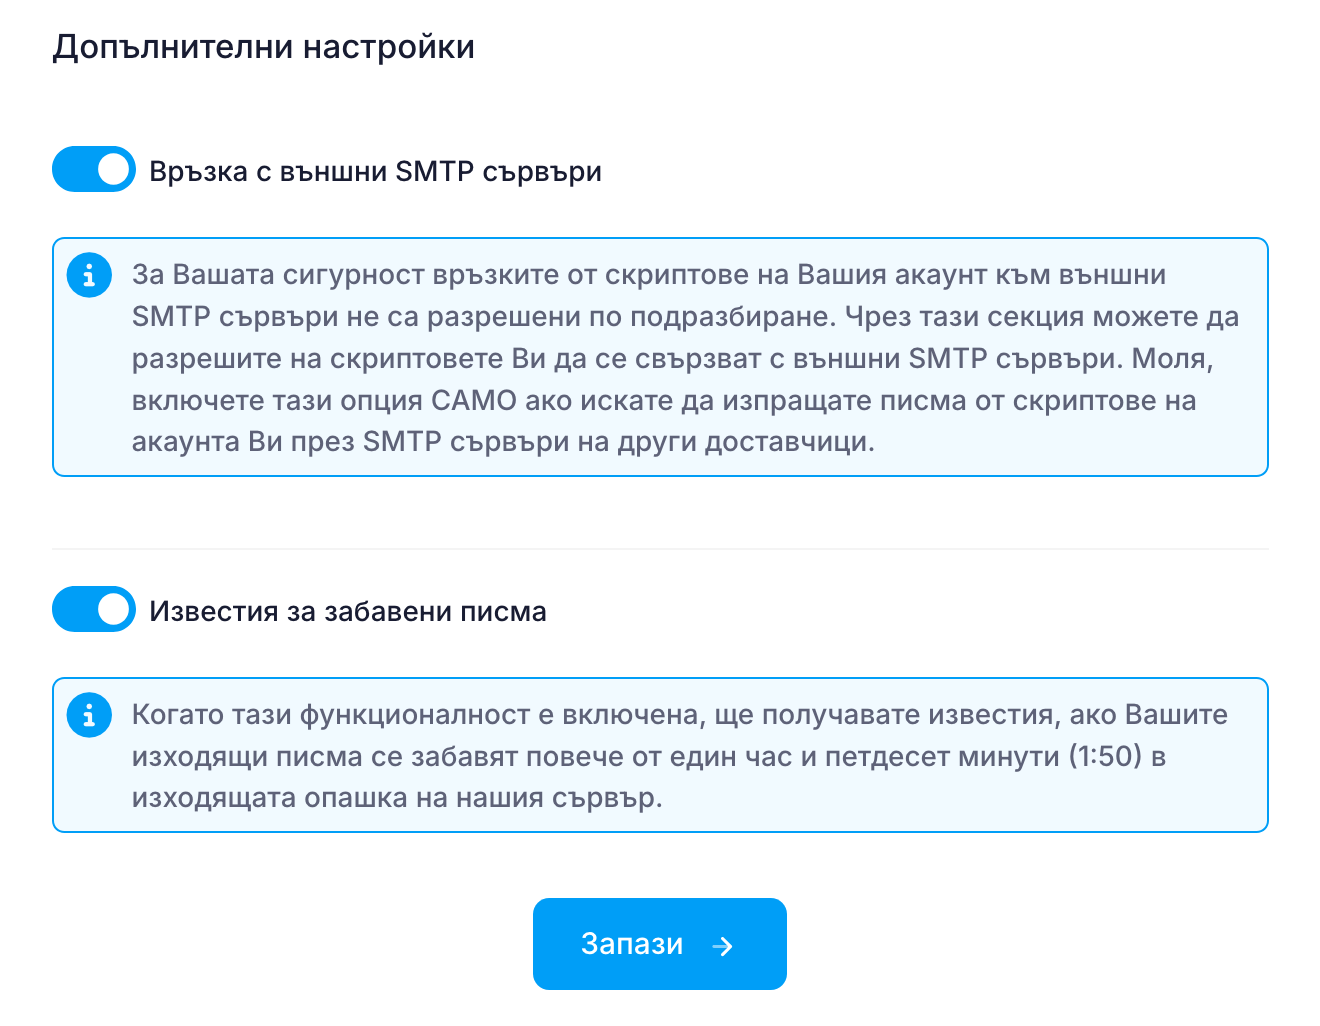
Като мярка за сигурност, връзките от скриптове на Вашия акаунт към външни SMTP сървъри са забранени по подразбиране.
Изпращането на имейл съобщения през нашите SMTP сървъри не изисква активиране на връзки към външни SMTP сървъри, така че моля активирайте тази настройка САМО ако желаете да изпращате съобщения от скриптове на Вашия акаунт чрез SMTP сървъри на трети страни.
Можете да позволите на скриптовете на Вашия акаунт да се свързват към външни SMTP сървъри, като следвате тези стъпки:
- Отидете в секцията Пощенски Кутии.
- Изберете таба Допълнителни настройки.
- Кликнете върху бутона за превключване до Връзка с външни SMTP сървъри.
- Натиснете Запази.